
Première action
Évaluer le dommage actif, avertir l’équipe responsable et préserver les traces minimales utiles. Une compromission technique exige une réponse technique en complément de l’analyse publique.


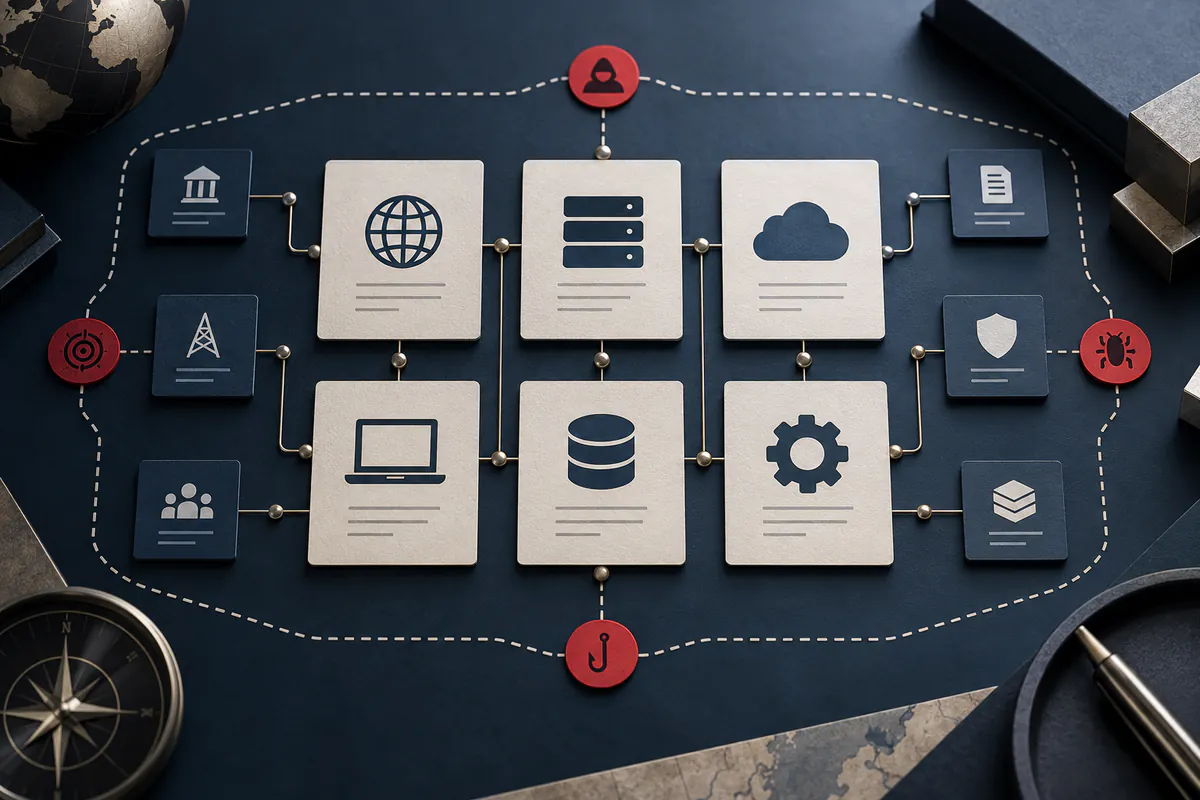
Parcours thématique
Inventorier les actifs publics, documenter les données exposées, récupérer les comptes et organiser une correction proportionnée.
Évaluer le dommage actif, avertir l’équipe responsable et préserver les traces minimales utiles. Une compromission technique exige une réponse technique en complément de l’analyse publique.
Un inventaire d’actifs, une liste de corrections attribuées, une chronologie d’incident et des contrôles montrant ce qui a été contenu.
La visibilité publique ne prouve pas une vulnérabilité. Rester dans l’observation autorisée ; ne pas tester des accès, élargir les téléchargements ou scanner des systèmes tiers sans autorisation.
Consigner le fait à vérifier, les éléments examinés, ce qui reste inconnu, la personne responsable et le déclencheur de prochaine revue. Le résultat est utile si un autre lecteur peut comprendre pourquoi une action a été choisie et ce qui la ferait changer.
| Situation | Contrôle | Trace à conserver |
|---|---|---|
| Actif public inconnu | Confirmer propriétaire et fonction avant de qualifier le risque. | Identifiant, source de découverte, responsable et statut à vérifier. |
| Document sensible accessible | Conserver le minimum utile sans aspirer ni redistribuer les données. | URL, heure, catégories de données et signalement au responsable. |
| Compte possiblement compromis | Distinguer tentative et accès réussi ; utiliser la récupération officielle. | Alertes, sessions et actions depuis un appareil fiable. |
| Avis de vulnérabilité | Rapprocher produit et version avec inventaire autorisé et avis éditeur. | Applicabilité, exploitation connue, mesure et validation après correction. |
Une activité malveillante en cours demande une coordination technique. L’analyse publique précise le contexte mais n’éradique pas une compromission. Interrompez la collecte si elle amplifie l’exposition ou retarde le confinement.
Non. Hébergement partagé, prestataire et données anciennes créent parfois de faux rapprochements. Confirmez la relation avec une source et un responsable.
Dès qu’un accès non autorisé, une action malveillante ou une exposition sensible est constaté. La qualification doit examiner les conséquences et le périmètre.
Lire une trace technique
Un score seul masque ses hypothèses. CVSS v4 distingue les métriques de base, de menace et d’environnement.
| Élément observé | Ce qu’il signifie |
|---|---|
| CVSS-B | Sévérité intrinsèque fondée sur les métriques de base. |
| CVSS-BT | Prend aussi en compte les métriques de menace. |
| CVSS-BTE | Intègre également le contexte environnemental renseigné. |
Conservez version, vecteur, source et date. Vérifiez ensuite produit, version installée et conditions d’exposition avant de prioriser l’action.
Scénario pédagogique fictif
Un résultat de recherche affiche le titre et un extrait d’un document présenté comme interne. L’accès actuel au fichier n’est pas établi.
L’indexation est observée. La disponibilité actuelle, l’étendue de l’exposition et une éventuelle compromission restent des questions distinctes.
Relever URL, extrait, heure et périmètre observé, puis prévenir le propriétaire de l’actif. Faire vérifier l’accès et la correction par l’équipe autorisée.
Après correction, contrôler séparément l’accès à la source et la persistance de l’extrait dans le moteur. Une disparition du résultat ne démontre pas à elle seule que l’accès au fichier est fermé.
Un résultat indexé peut être périmé. Il ne prouve ni le nombre de fichiers accessibles ni la méthode ayant conduit à leur exposition.
Pour approfondir

WORLD SOCIAL NETWORKS
Après l’inventaire des traces publiques, revoir qui peut voir les publications, les accès au compte et les données partagées pour réduire l’exposition future.