


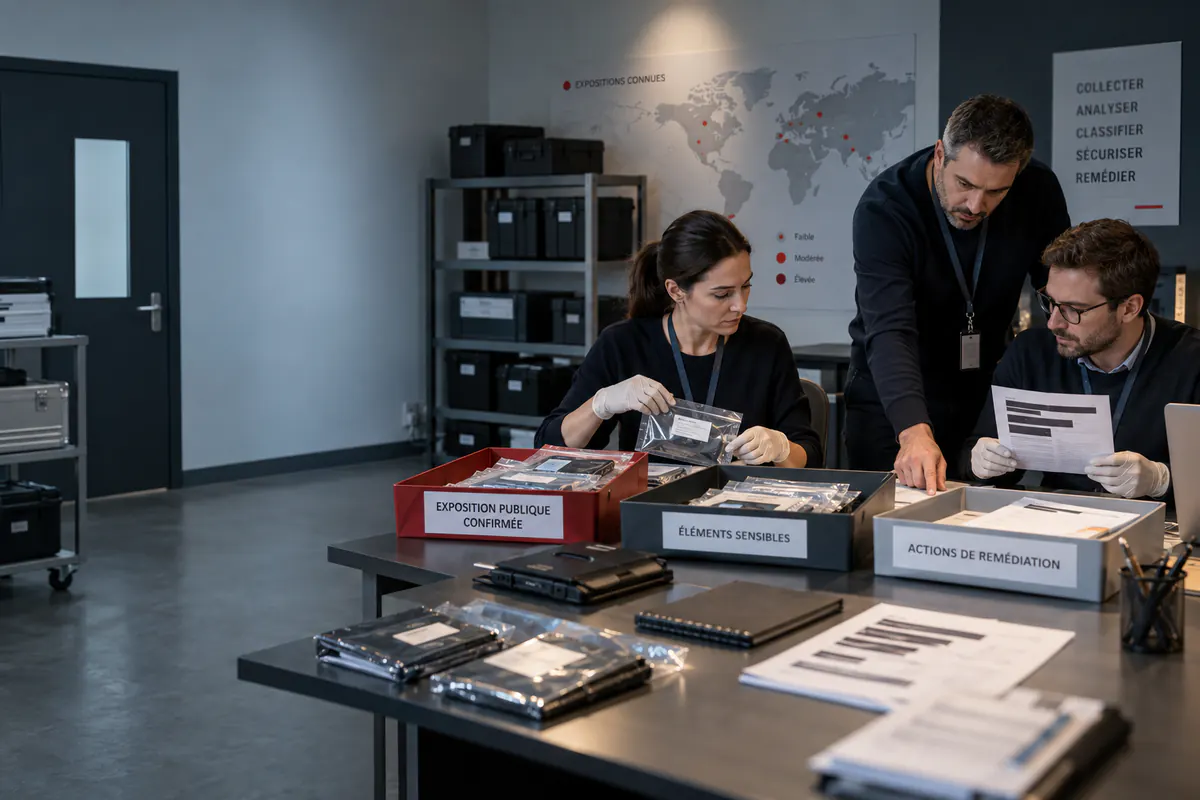
Méthode pas à pas
Un chemin reproductible, de la question à la conclusion.
- 1
Confirmer l’observation minimale
Relevez l’adresse, la date, le mode d’accès et un nombre très limité d’éléments permettant d’établir l’exposition. N’explorez pas des répertoires ou comptes qui ne sont pas clairement publics et autorisés.
- 2
Qualifier les données
Identifiez les grandes catégories visibles : coordonnées, identifiants, documents, secrets techniques, données financières ou informations concernant des personnes vulnérables. Évitez de copier leur contenu.
- 3
Évaluer l’étendue sans aspirer
Cherchez des indices de volume, période, indexation et accessibilité en restant au strict nécessaire. Une estimation prudente vaut mieux qu’une collecte massive créant une nouvelle copie sensible.
- 4
Préserver une preuve proportionnée
Conservez l’URL, les en-têtes utiles, une capture contextualisée et les métadonnées d’observation. Masquez les données dans les copies de travail tout en protégeant l’original nécessaire.
- 5
Réduire l’exposition
Alertez le responsable technique par un canal sûr, retirez l’indexation ou l’accès public lorsque vous êtes autorisé et évitez toute annonce qui faciliterait la découverte avant correction.
- 6
Organiser la suite
Tenez une chronologie, identifiez les personnes et obligations concernées, puis mobilisez les fonctions sécurité, juridique, données personnelles, assurance et communication selon le cas.
Prouver sans dupliquer le dommage
Une exposition n’autorise pas à télécharger, tester ou redistribuer les données. La preuve doit répondre à une question précise : où, quand et comment l’accès a-t-il été observé ?
Définissez un échantillon minimal, restreignez les accès au dossier et consignez toute transformation. Les copies de travail peuvent être expurgées lorsque le contenu complet n’est pas utile.
Distinguer visibilité, indexation et compromission
Une page indexée, un espace de stockage mal configuré et un compte compromis ne décrivent pas le même incident. Ne déduisez pas l’origine technique à partir du seul résultat visible.
L’étendue observée, l’étendue potentielle et l’étendue confirmée doivent rester séparées. Cette distinction évite les annonces excessives et oriente les vérifications techniques.
Prioriser les conséquences pour les personnes
Les données d’authentification, de santé, financières, de localisation ou concernant des mineurs peuvent exiger une réaction immédiate. La nature et le contexte comptent autant que le nombre de lignes.
La communication doit permettre aux personnes de se protéger sans révéler de nouveaux détails exploitables ni promettre une origine ou un volume encore inconnus.
Quoi vérifier et quoi consigner
Cette grille transforme la méthode en dossier vérifiable. Un élément manquant reste une question ouverte. La limite de lecture empêche de transformer un constat en conclusion non étayée.
| Contrôle | Trace utile | Limite de lecture |
|---|---|---|
| Accès observé | URL, heure, type de données et état d’accès constaté. | Ne pas tester des identifiants ni accéder à des dossiers voisins. |
| Périmètre | Échantillon minimal licite et catégories potentiellement touchées. | Une allégation d’exfiltration n’est pas une fuite confirmée. |
| Confinement | Responsable averti, mesure prise et preuve de fermeture. | Un retrait public n’établit pas l’absence de copie antérieure. |
Erreurs fréquentes
Quatre raccourcis qui fragilisent le résultat.
Tout télécharger
La collecte massive crée une copie sensible et peut dépasser le cadre légal ou nécessaire.
Publier la preuve brute
Une capture ou un lien public peut amplifier l’exposition.
Confondre exposition et attaque
L’origine et la méthode restent à établir par une investigation autorisée.
Annoncer un volume précis trop tôt
Les indices d’indexation ou de pagination ne prouvent pas toujours le nombre réel d’enregistrements.
Questions pratiques
Questions fréquentes.
Faut-il conserver un exemple de donnée ?
Seulement si cela est nécessaire pour établir l’exposition, en quantité minimale et dans un espace restreint.
Peut-on contacter directement les personnes visibles ?
Pas sans cadrage. Une notification mal préparée peut exposer davantage de données ou perturber la réponse organisée.
Une donnée publique est-elle sans risque ?
Non. Son agrégation, son contexte ou son association à une personne peuvent créer un risque nouveau.
Références publiques
CNIL. Documentation des violations et critères de notification ; qualifier le contexte réel.
Périmètre éditorial
Guide publié par Internet Intelligence Service le 15 septembre 2026. Dernière mise à jour du contenu : 6 octobre 2026. Ce contenu pédagogique décrit une méthode légale et défensive. Il ne constitue ni un avis juridique, ni un service d’urgence, ni une instruction d’autorité.