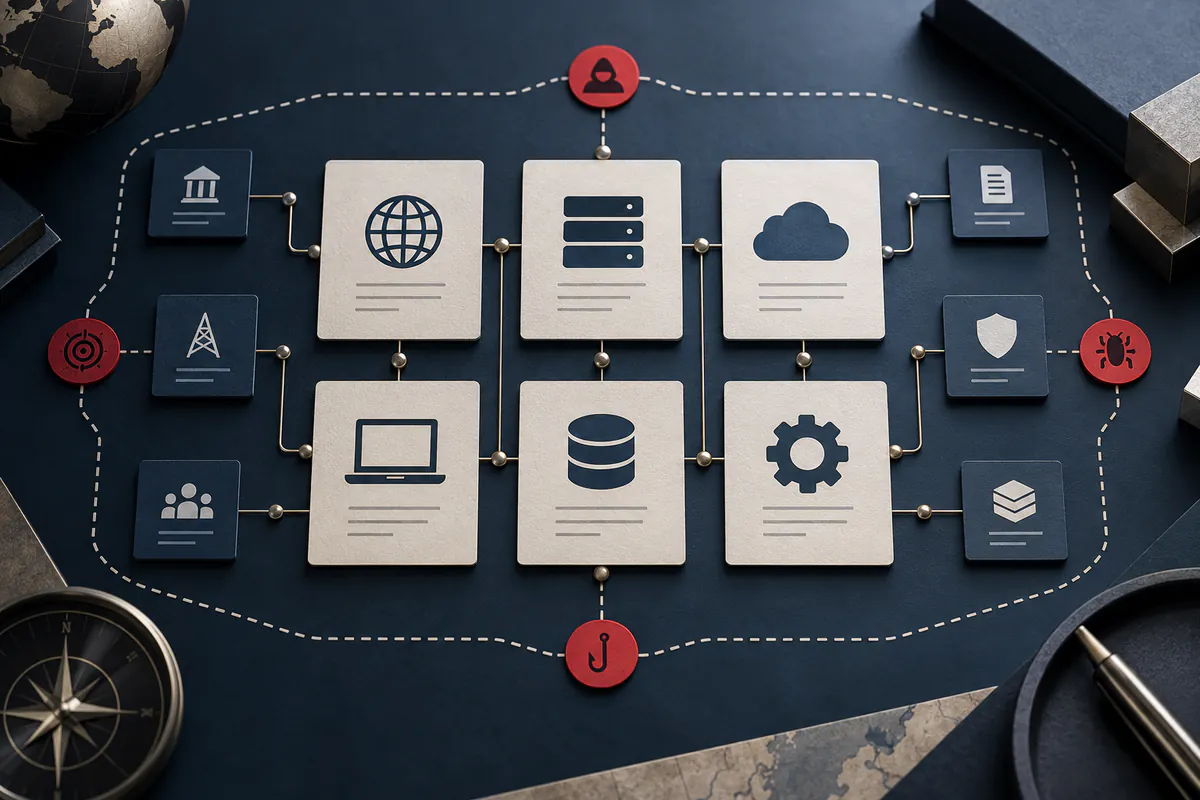
Cartographier une infrastructure numérique publique sans confondre proximité et propriété.
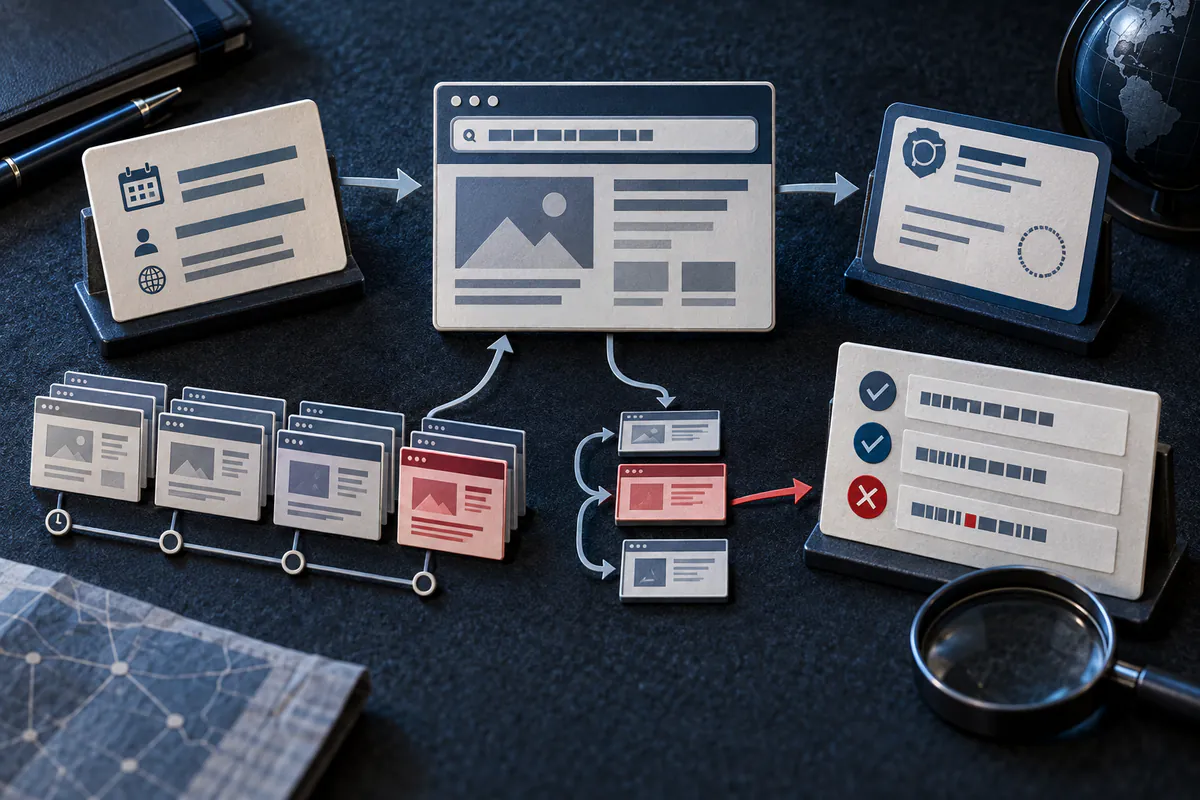
Un domaine, un certificat et une adresse réseau décrivent des relations techniques datées. Leur rapprochement aide à repérer un actif oublié ou un faux site, mais exige une méthode prudente pour ne pas attribuer à tort un service à une organisation.
Conserver la date et la provenance de chaque lien.
Séparer observation et attribution.
Faire valider les actifs incertains par leur propriétaire.
Méthode pas à pas
Un chemin reproductible, de la question à la conclusion.
1
Délimiter le périmètre
Listez les domaines officiellement publiés, marques, filiales concernées et pays. Déterminez les actifs à exclure et les personnes pouvant confirmer une relation.
2
Collecter les traces publiques
Consultez les enregistrements DNS accessibles, les certificats publics, les archives web et les pages officielles. Notez la source, la date d’observation et la période couverte.
3
Construire les relations
Reliez domaine, sous-domaine, certificat, fournisseur et page observée avec une relation explicite. Une même adresse IP ou un même hébergeur ne suffit jamais à prouver une propriété commune.
4
Qualifier chaque actif
Classez les éléments comme confirmés, probables, possibles ou hors périmètre. Recherchez une confirmation indépendante avant de présenter un actif comme appartenant à l’organisation.
5
Prioriser les écarts
Repérez les domaines expirants, redirections anciennes, pages de connexion oubliées, noms ressemblants et services sans responsable connu. Évaluez leur impact réel avant toute action.
6
Transmettre un inventaire exploitable
Pour chaque actif, indiquez sa preuve, sa date, son niveau de confiance, un propriétaire à confirmer et l’action proposée. Faites valider les corrections techniques par l’équipe autorisée.
Une relation technique ne prouve pas une propriété
Des milliers de sites peuvent partager un hébergeur, une adresse ou un service de protection. Un certificat peut aussi couvrir un ancien domaine ou avoir été émis avant un transfert.
L’attribution forte combine une publication officielle, une configuration actuelle, un historique cohérent et, lorsque c’est possible, la confirmation du responsable. Chaque lien conserve son type et sa date.
La carte doit montrer le temps
Les données DNS et les certificats évoluent. Une archive révèle un état passé, tandis qu’une réponse actuelle décrit seulement l’instant de la consultation. Mélanger ces périodes crée de faux liens.
Conservez la date de découverte, la dernière observation et la source originale. Une relation disparue peut être utile dans la chronologie sans être présentée comme une exposition active.
Transformer la carte en décisions défensives
L’inventaire sert à retrouver un actif sans responsable, clarifier un canal officiel ou détecter un domaine ressemblant utilisé pour l’usurpation. Il ne doit pas devenir une liste de cibles à tester sans mandat.
La restitution relie chaque risque à un propriétaire, une mesure proportionnée et une preuve de correction. Un actif inconnu appelle d’abord une validation interne.
Lire un alias DNS sans attribuer le contenu
Un CNAME décrit un alias DNS, pas une propriété commune. Relever nom interrogé, cible, type de réponse, résolveur et heure. Un préfixe IP, un ASN et une organisation d’enregistrement décrivent des couches différentes. Un hébergeur peut servir plusieurs clients sans contrôler leurs contenus.
Documenter la durée de validité de la carte
Conserver première et dernière observations disponibles, source et couverture. Une consultation récente ne rajeunit pas une observation historique. Faire confirmer les actifs importants par leur responsable autorisé. Après migration, distinguer qui contrôle le domaine, le service et les moyens de récupération.
Lire une trace technique
Dater un événement RDAP plutôt que l’activité d’un site
Une réponse RDAP associe un type d’événement à une date. Conservez les deux champs ensemble.
Champ ou situation et interprétation
Élément observé
Ce qu’il signifie
eventAction: registration
Événement d’enregistrement de l’objet ; ne date pas la première publication du site.
eventAction: last changed
Modification de l’objet enregistré ; ne prouve pas un changement de propriétaire.
eventDate
Lire la date avec son décalage UTC et la date de consultation de la réponse.
Notez le domaine exact et le service interrogé. Recoupez séparément identité de l’exploitant et historique éditorial.
Passer de la méthode à une vérification documentée.
Pour chaque point, indiquez ce que les éléments permettent réellement d’établir. « Étayé » concerne le constat précis, pas tout le dossier. Une contradiction appelle une explication ; une information manquante reste une question ouverte.
Définir la question
Relever la source
Tester le constat
Expliciter les limites
Les saisies restent dans cette page jusqu’à sa fermeture ou son rechargement. Cet outil ne les enregistre ni ne les transmet. Utilisez des références neutres plutôt que des données personnelles ou des identifiants.
Comment rédiger une conclusion utile
Exemples rédactionnels, sans constat sur votre dossier
Éléments disponibles
Formulation utile
Contrôle suivant
Une source datée
La source consultée indiquait X à la date relevée.
Vérifier son origine et si l’information reste applicable.
Plusieurs copies d’une affirmation
Plusieurs pages reprennent X ; le recoupement indépendant manque.
Retrouver l’original et une source disposant d’éléments indépendants.
Des sources contradictoires
A indique X et B indique Y ; l’écart reste inexpliqué.
Comparer dates, périmètres, identifiants et définitions.
Aucun résultat correspondant
Aucun résultat trouvé dans le périmètre documenté.
Préciser requêtes, couverture et limites d’accès.
Quoi vérifier et quoi consigner
Cette grille transforme la méthode en dossier vérifiable. Un élément manquant reste une question ouverte. La limite de lecture empêche de transformer un constat en conclusion non étayée.
Contrôles adaptés au sujet
Contrôle
Trace utile
Limite de lecture
DNS
Type d’enregistrement, résolveur, valeur et heure d’observation.
Une réponse actuelle ne décrit pas toute l’histoire du domaine.
Hébergement
Adresse observée, ASN et source de l’association.
CDN, cloud et hébergement mutualisé limitent l’attribution.
Certificats
Noms couverts et dates de journalisation ou de validité.
Un certificat journalisé ne prouve pas un service encore actif.
Erreurs fréquentes
Quatre raccourcis qui fragilisent le résultat.
Attribuer par IP
Une adresse partagée lie parfois des organisations sans relation entre elles.
Confondre archive et présent
Une ancienne capture n’établit pas un service encore actif.
Scanner sans autorisation
La cartographie en sources ouvertes ne donne aucun droit de tester les systèmes.
Publier un inventaire sensible
La liste peut faciliter l’usurpation ; limitez ses destinataires.
Questions pratiques
Questions fréquentes.
Peut-on identifier le propriétaire d’un domaine par un certificat ?
Un certificat peut fournir un indice, mais son nom et sa date ne prouvent pas à eux seuls le propriétaire actuel.
Une adresse IP commune signifie-t-elle une même organisation ?
Non. Hébergement mutualisé, réseau de diffusion et services de protection rendent ce raccourci peu fiable.
Faut-il lancer un scan pour compléter la carte ?
Seulement dans un cadre technique explicitement autorisé. Ce guide se limite aux traces publiques et à la validation par les responsables.
Références publiques
Ces références primaires étayent les contrôles présentés. Le parcours et la fiche de travail constituent une méthode éditoriale IIS ; l’organisme cité n’approuve pas ce guide. Lisez chaque référence avec sa date, son territoire et son périmètre.
ICANN — RDAP. Cadre officiel des recherches d’enregistrement de domaines et de leurs limites.
RFC 1034. Référence des champs techniques et limites d’interprétation décrits dans ce guide.
Périmètre éditorial
Guide publié par Internet Intelligence Service le 23 septembre 2026. Dernière mise à jour du contenu : 29 octobre 2026. Ce contenu pédagogique décrit une méthode légale et défensive. Il ne constitue ni un avis juridique, ni un service d’urgence, ni une instruction d’autorité.