Évaluer un site suspect sans cliquer partout ni confondre apparence et légitimité.
Un cadenas, un design soigné ou une première place dans un moteur ne prouvent pas la fiabilité. L’analyse commence par l’adresse exacte, l’identité déclarée et l’historique observable.
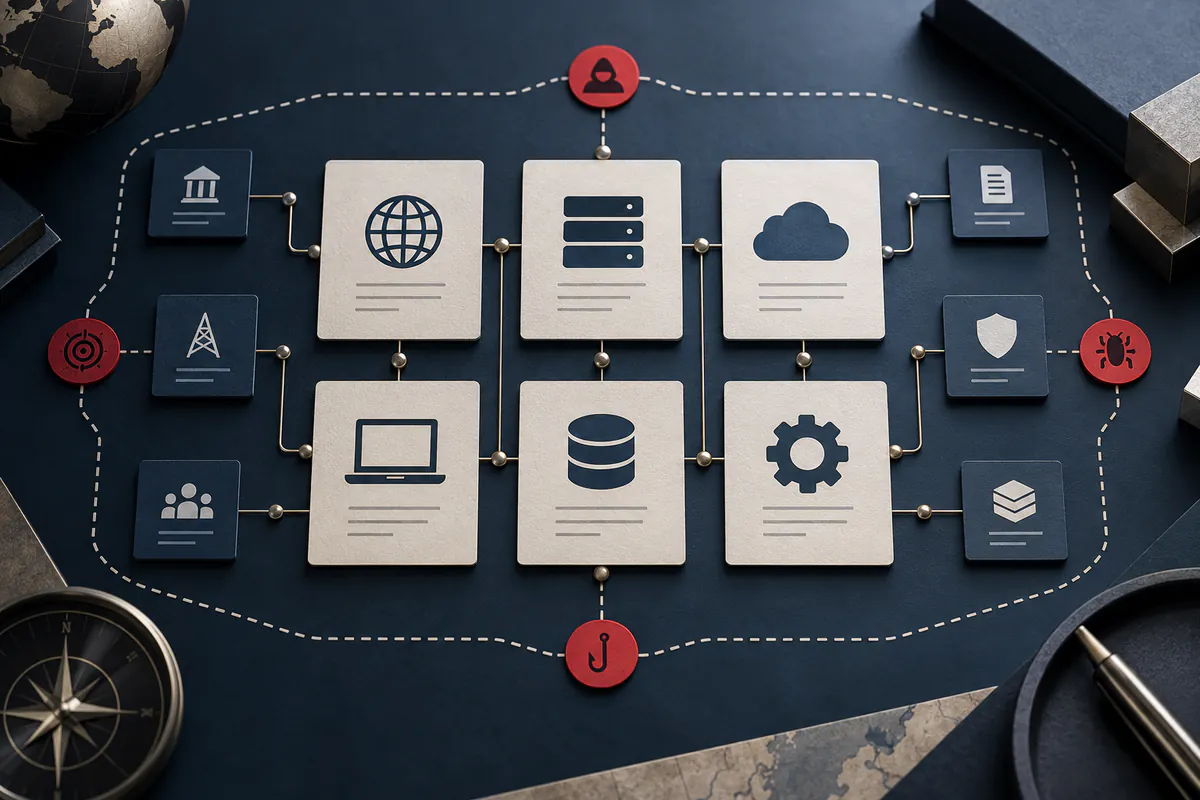
Un chemin reproductible, de la question à la conclusion.
1
Isoler l’adresse exacte
Copiez l’URL sans l’ouvrir si possible. Repérez sous-domaines, fautes discrètes, caractères ressemblants, raccourcisseurs et paramètres de suivi.
2
Vérifier l’identité annoncée
Comparez raison sociale, adresse, contacts, mentions obligatoires et moyens de paiement avec les sources officielles pertinentes.
3
Reconstituer l’historique
Examinez les traces d’enregistrement accessibles, certificats, archives et changements de contenu. Une création récente n’est pas une preuve de fraude, mais modifie le niveau de confiance.
4
Observer les relations publiques
Recherchez les domaines liés, redirections, profils officiels, campagnes publicitaires et avertissements émis par des sources identifiables.
5
Évaluer le parcours demandé
Mesurez ce que le site exige : identifiants, paiement, installation, document ou urgence artificielle. Plus la demande est sensible, plus la vérification doit être indépendante.
6
Décider sans interagir davantage
Classez le site comme cohérent dans le périmètre observé, douteux, à éviter ou non déterminé. Utilisez le site officiel retrouvé séparément pour poursuivre une démarche légitime.
Le domaine est un identifiant, pas une décoration
Dans une URL, la partie qui compte peut être masquée par un long sous-domaine ou une formulation rassurante. Vérifiez le domaine enregistré et son extension, puis repartez d’une source officielle connue.
Le protocole HTTPS protège la transmission vers le site ; il ne certifie ni l’entreprise, ni l’offre, ni l’intention de l’éditeur.
Chercher une cohérence d’ensemble
Un site peut copier des textes, logos et avis. Comparez les contacts, l’ancienneté, les pages juridiques, les canaux officiels, les méthodes de paiement et la présence externe.
Une anomalie isolée mérite une vérification ; plusieurs incohérences indépendantes, combinées à une demande urgente ou sensible, justifient de stopper le parcours.
Analyser sans s’exposer inutilement
N’installez pas de fichier, n’accordez pas de notification, ne saisissez pas de données et n’appelez pas le numéro fourni tant que la légitimité n’est pas établie.
Pour une analyse professionnelle, utilisez un environnement adapté et un mandat clair. Ce guide reste limité à l’observation défensive et publique.
Ce qu’un certificat permet de dater
Relever noms couverts et bornes de validité du certificat. Ces dates ne sont ni la création de l’entreprise ni nécessairement la première publication du site. Un renouvellement ne démontre pas un changement d’exploitant. Comparer le nom d’hôte réellement visité aux coordonnées obtenues indépendamment.
Vérifier l’opérateur sans tester une transaction
Comparer mentions du site, entité de registre, contact et conditions de l’offre. Une société réelle peut être citée sans autorisation. Ne pas commander ni transmettre une pièce pour tester la confiance. Nommer la question restante : existence de l’entité, rattachement du site ou autorisation de l’opération.
Lire une trace technique
Dater un événement RDAP plutôt que l’activité d’un site
Une réponse RDAP associe un type d’événement à une date. Conservez les deux champs ensemble.
Champ ou situation et interprétation
Élément observé
Ce qu’il signifie
eventAction: registration
Événement d’enregistrement de l’objet ; ne date pas la première publication du site.
eventAction: last changed
Modification de l’objet enregistré ; ne prouve pas un changement de propriétaire.
eventDate
Lire la date avec son décalage UTC et la date de consultation de la réponse.
Notez le domaine exact et le service interrogé. Recoupez séparément identité de l’exploitant et historique éditorial.
Une boutique affiche HTTPS et les coordonnées d’une société réelle
Exercice fictif, sans dossier client ni enquête réelle.
Les éléments visibles relient-ils cette boutique à la société qu’elle revendique ?
Constat, interprétation et limite
Observation
Ce qu’elle établit
Ce qui reste non démontré
L’adresse utilise HTTPS et la page affiche un numéro de société.
Le site présente un canal chiffré et un identifiant déclaré.
Ni le chiffrement ni un numéro recopié ne prouvent l’autorisation d’exploiter cette boutique.
Le registre confirme une société homonyme, mais son site publié utilise un autre domaine.
L’entité retrouvée existe et une autre adresse est publiée.
Un site secondaire légitime ou une ancienne adresse restent possibles.
Le service commercial joint indépendamment ne confirme pas la boutique.
Le lien entre boutique et société reste non établi.
Le défaut de confirmation ne suffit pas à identifier l’exploitant réel.
Conclusion à consigner
La légitimité de la boutique n’est pas établie. Différer paiement et transmission de documents ; garder URL, conditions affichées et résultat de la vérification indépendante.
Qu’est-ce qui ferait évoluer la conclusion ?
Revoir le dossier si un canal officiel confirme explicitement le domaine et le parcours de paiement concerné.
Tester votre raisonnement
Un certificat valide répond à une question technique. Énumérez les questions commerciales et d’identité qui restent ouvertes.
Passer de la méthode à une vérification documentée.
Pour chaque point, indiquez ce que les éléments permettent réellement d’établir. « Étayé » concerne le constat précis, pas tout le dossier. Une contradiction appelle une explication ; une information manquante reste une question ouverte.
Définir la question
Relever la source
Tester le constat
Expliciter les limites
Les saisies restent dans cette page jusqu’à sa fermeture ou son rechargement. Cet outil ne les enregistre ni ne les transmet. Utilisez des références neutres plutôt que des données personnelles ou des identifiants.
Comment rédiger une conclusion utile
Exemples rédactionnels, sans constat sur votre dossier
Éléments disponibles
Formulation utile
Contrôle suivant
Une source datée
La source consultée indiquait X à la date relevée.
Vérifier son origine et si l’information reste applicable.
Plusieurs copies d’une affirmation
Plusieurs pages reprennent X ; le recoupement indépendant manque.
Retrouver l’original et une source disposant d’éléments indépendants.
Des sources contradictoires
A indique X et B indique Y ; l’écart reste inexpliqué.
Comparer dates, périmètres, identifiants et définitions.
Aucun résultat correspondant
Aucun résultat trouvé dans le périmètre documenté.
Préciser requêtes, couverture et limites d’accès.
Quoi vérifier et quoi consigner
Cette grille transforme la méthode en dossier vérifiable. Un élément manquant reste une question ouverte. La limite de lecture empêche de transformer un constat en conclusion non étayée.
Contrôles adaptés au sujet
Contrôle
Trace utile
Limite de lecture
Nom de domaine
Nom exact, caractères ressemblants, date RDAP et bureau d’enregistrement.
Un titulaire masqué ou un domaine récent n’établit pas une fraude.
Certificat
Nom couvert, période de validité et observation datée.
HTTPS protège le transport sans garantir le commerçant.
Contact marchand
Identité juridique et contact trouvé hors du site suspect.
Une société réelle peut être usurpée.
Erreurs fréquentes
Quatre raccourcis qui fragilisent le résultat.
Se fier au cadenas
HTTPS chiffre la connexion mais ne garantit pas la légitimité du site.
Tester avec de fausses données
L’interaction peut confirmer que votre adresse ou appareil est actif.
Croire les avis intégrés
Ils peuvent être sélectionnés, copiés ou fabriqués. Recherchez la source et la date.
Accuser sans preuve
Conservez des faits observables et utilisez des formulations proportionnées.
Questions pratiques
Questions fréquentes.
Un domaine récent est-il frauduleux ?
Non. Il s’agit d’un signal contextuel à rapprocher de l’identité, du parcours, des contenus et d’autres sources.
Un certificat HTTPS protège-t-il du phishing ?
Il protège le transport des données vers le domaine visité, y compris si ce domaine appartient à un fraudeur.
Comment vérifier sans cliquer ?
Examinez l’adresse, recherchez l’organisation séparément et utilisez des sources publiques ou des outils adaptés sans fournir de données au site.
Références publiques
Ces références primaires étayent les contrôles présentés. Le parcours et la fiche de travail constituent une méthode éditoriale IIS ; l’organisme cité n’approuve pas ce guide. Lisez chaque référence avec sa date, son territoire et son périmètre.
ICANN — RDAP. Cadre officiel des recherches d’enregistrement de domaines et de leurs limites.
RFC 5280. Référence des champs techniques et limites d’interprétation décrits dans ce guide.
Périmètre éditorial
Guide publié par Internet Intelligence Service le 15 septembre 2026. Dernière mise à jour du contenu : 29 octobre 2026. Ce contenu pédagogique décrit une méthode légale et défensive. Il ne constitue ni un avis juridique, ni un service d’urgence, ni une instruction d’autorité.