Analyser un message suspect sans cliquer, répondre ni transmettre davantage de données.
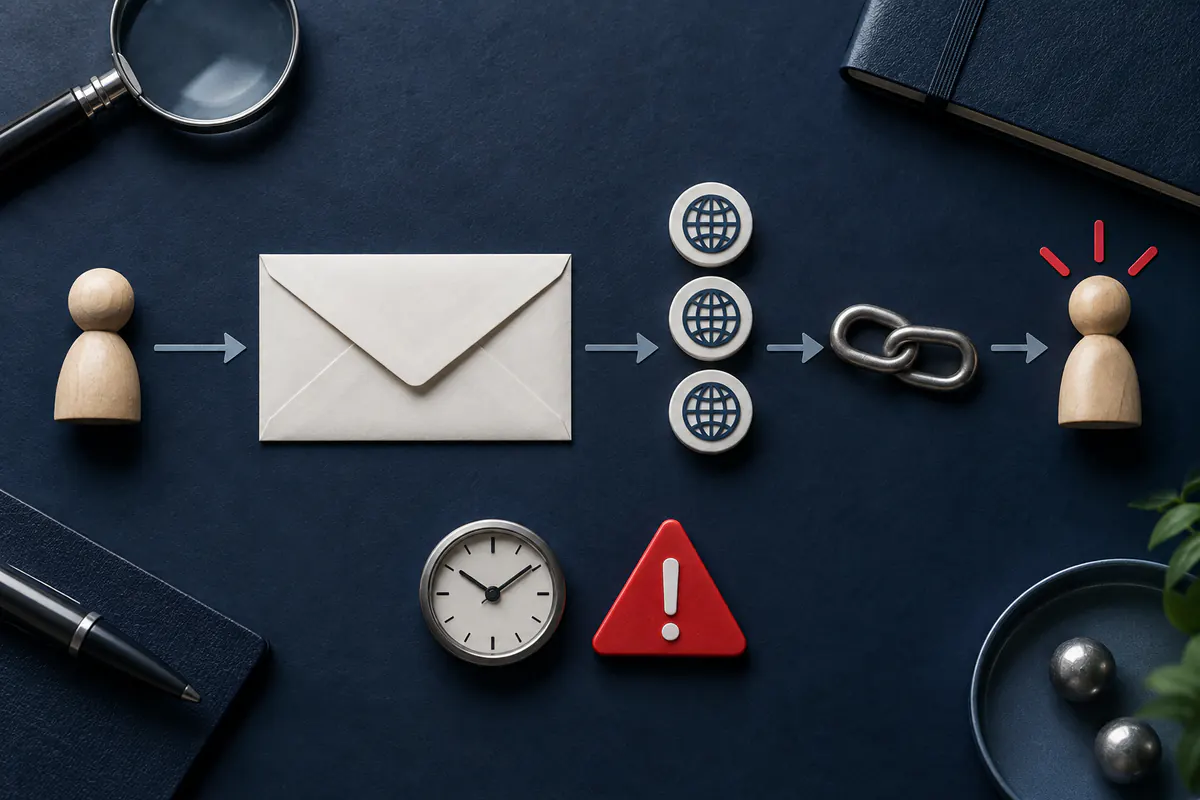
L’apparence d’un expéditeur, un logo ou un ton urgent ne prouvent rien. Une lecture sûre sépare l’identité affichée, la destination réelle, la demande formulée et le contexte attendu.
Un chemin reproductible, de la question à la conclusion.
1
Mettre le message à distance
N’ouvrez pas la pièce jointe et n’utilisez pas les coordonnées proposées. Si le message concerne un compte ou un paiement, passez par l’application ou le site officiel retrouvé séparément.
2
Conserver le contexte
Gardez le message complet, l’heure, le canal, le numéro ou l’adresse apparente et, pour un email, les en-têtes lorsqu’ils sont accessibles. Une capture seule masque souvent des informations utiles.
3
Comparer l’identité déclarée
Vérifiez le domaine après le signe @, les variantes de caractères, l’adresse de réponse (Reply-To) et la cohérence avec les précédents échanges. Le nom visible peut être choisi librement.
4
Examiner l’adresse affichée sans l’ouvrir
Si votre application permet de lire ou de copier l’adresse sans ouvrir ni prévisualiser le lien, vérifiez le domaine affiché. Un lien court ou un code QR peut masquer la destination finale. Si vous ne pouvez pas la vérifier sans interaction, revenez au canal officiel.
5
Évaluer la demande
Classez ce qui est demandé : secret, connexion, paiement, installation, document, changement de coordonnées ou action urgente. Plus la conséquence est forte, plus la confirmation indépendante est nécessaire.
6
Confirmer et signaler
Appelez un interlocuteur avec un numéro déjà connu, utilisez le canal officiel et transmettez le message au dispositif interne ou au service compétent sans le relayer à d’autres destinataires.
Un signal isolé ne suffit pas
Une faute, une formule inhabituelle ou un domaine récent peut éveiller l’attention, mais aucun de ces éléments ne prouve seul une fraude. À l’inverse, un message parfaitement rédigé peut être malveillant.
Cherchez une convergence entre identité incohérente, demande sensible, urgence artificielle, destination inattendue et absence de confirmation par un canal déjà établi.
Distinguer le texte du lien et sa destination
Le texte visible peut afficher un nom connu tandis que l’adresse réelle mène ailleurs. Dans une URL, identifiez d’abord le domaine enregistré, puis lisez les sous-domaines et chemins sans vous laisser distraire par les mots placés avant.
Un cadenas indique seulement une connexion chiffrée avec le site atteint. Il ne confirme ni l’identité commerciale ni la légitimité de la demande.
Répondre par le canal de confiance
Une vérification utile ne répond pas au message douteux. Elle reprend la relation depuis un canal indépendant : application officielle, numéro connu, interlocuteur habituel ou procédure interne.
En entreprise, documentez l’heure, le compte ciblé et les actions réalisées. Cela aide à rechercher les autres destinataires et à bloquer une campagne sans exposer inutilement le contenu.
Signaler le message et traiter les conséquences
En France, Cybermalveillance.gouv.fr oriente les courriels suspects vers Signal Spam et les SMS ou MMS suspects vers le 33700. Si le message arrive sur un outil professionnel, suivez la procédure interne de signalement. Gardez le message original et notez ce que vous avez fait.
Si vous avez saisi un mot de passe, contactez le support du service par un canal déjà connu et sécurisez le compte depuis un appareil de confiance. Si vous avez transmis des coordonnées bancaires ou effectué un paiement, contactez immédiatement votre banque.
Séparer les identités techniques du message
From, Reply-To et domaine vérifié par SPF peuvent être différents. Pour DKIM, relever le domaine signataire d= ; un intermédiaire peut signer le message. Faire interpréter les résultats par le service messagerie de confiance. Une authentification technique ne valide pas l’autorisation de transmettre une pièce ou de modifier un paiement.
Décrire l’action effectivement réalisée
Séparer message reçu, lien ouvert, identifiants saisis et paiement ordonné. Conserver l’original et ses en-têtes : une capture du texte seul peut perdre les champs utiles. Transmettre par le canal prévu sans redistribuer une pièce suspecte à toute l’équipe.
Lire une trace technique
Lire Authentication-Results dans son contexte de confiance
Un résultat copié dans un courriel n’est pas automatiquement digne de confiance. Son origine dans la chaîne de messagerie compte.
Champ ou situation et interprétation
Élément observé
Ce qu’il signifie
authserv-id
Identifier le service qui déclare avoir effectué le contrôle.
spf=pass ou dkim=pass
Lire le mécanisme et le domaine concernés, pas seulement le mot pass.
En-tête ajouté en amont
Faire confirmer par l’équipe messagerie quels résultats proviennent de ses services de confiance.
Préservez le message original avec ses en-têtes. Même un résultat fiable ne valide pas un changement bancaire demandé.
Analyser un courriel suspect sans suivre ses instructions
Un message peut imiter une marque ou une personne connue. Avant d’ouvrir une pièce jointe ou de saisir un code, vérifiez l’adresse réelle de l’expéditeur, la demande exacte et le domaine du lien, sans utiliser ce lien pour vous connecter.
Si le message prétend venir d’un service que vous utilisez, ouvrez l’application ou saisissez vous-même son adresse habituelle. En organisation, signalez le message par le canal prévu ; conservez les éléments utiles sans les transférer à toute l’équipe.
Vérifiez la demande elle-même, même lorsque l’orthographe et la présentation sont convaincantes. Un changement de coordonnées de paiement, une demande de code à usage unique ou un accès urgent à un dossier justifient une confirmation par un contact connu. Ne prenez pas le numéro fourni dans le message suspect comme canal indépendant.
Si vous avez déjà saisi des identifiants ou envoyé des fonds, dites-le immédiatement au service compétent au lieu de limiter l’action à supprimer le message. Utilisez l’application ou l’adresse habituelle pour sécuriser le compte et contactez votre banque si un paiement est concerné. Notez les actions et horaires pour faciliter le traitement de l’incident.
Demande
Repérez urgence artificielle, paiement ou code demandé.
Vérification
Passez par l’application ou un contact déjà connu.
Signalement
Utilisez le canal prévu puis supprimez le message suspect.
Cas fictif — facture urgente. Une salariée reçoit un courriel demandant de modifier un RIB fournisseur. Elle appelle le contact déjà enregistré, qui confirme n’avoir rien envoyé, puis signale le message.
Une adresse affichée familière prouve-t-elle l’authenticité ?
Non. L’affichage peut tromper ; vérifiez la demande par un canal indépendant avant d’agir.
À vous de raisonner
Le nom affiché est celui de votre banque, mais la réponse est dirigée vers une autre adresse. Que faire ?
Piste de réponse : Ne répondez pas au message. Rejoignez la banque par son canal habituel et signalez la divergence sans ouvrir les pièces jointes.
Lire un message sans suivre son parcours
Élément
Observation possible
Vérification indépendante
Identité affichée
Nom et logo peuvent être copiés.
Retrouver le contact habituel de l’organisme.
Destination
Réponse, lien ou paiement proposés.
Comparer avec les coordonnées déjà connues.
Demande
Urgence, secret ou modification inattendue.
Confirmer la demande par un autre canal.
Du doute à la vérification
SuspendreNe pas ouvrir ni exécuter la demande.
RetrouverChercher un canal indépendant.
DocumenterConserver les indices sans les rediffuser inutilement.
Un message authentifié demande un document inhabituel
Exercice fictif, sans dossier client ni enquête réelle.
La demande est-elle autorisée, même si le message semble provenir du compte habituel ?
Constat, interprétation et limite
Observation
Ce qu’elle établit
Ce qui reste non démontré
Le message apparaît dans une conversation connue et cite un dossier réel.
L’expéditeur apparent dispose du contexte de l’échange.
Un accès au compte ou une copie de la conversation peut expliquer cette connaissance.
La destination du formulaire utilise un autre nom d’hôte que le service habituel.
Le document serait envoyé à une destination différente.
Une plateforme tierce légitime reste possible ; le changement n’est pas une preuve de fraude.
Le contact joint par un numéro déjà conservé ne reconnaît pas cette demande.
La demande n’est pas confirmée par le canal indépendant choisi.
L’origine technique du message reste à examiner par l’équipe compétente.
Conclusion à consigner
Ne pas transmettre le document tant que le destinataire et l’autorisation ne sont pas confirmés. Conserver le message original et signaler la divergence au responsable du dossier.
Qu’est-ce qui ferait évoluer la conclusion ?
Réexaminer avec une confirmation du contact habilité sur le canal connu, la fonction de la plateforme et les données réellement nécessaires.
Tester votre raisonnement
Remplacez mentalement le nom affiché par le nom d’hôte réel : la décision resterait-elle identique ? Un contrôle du message ne remplace pas le contrôle de l’action demandée.
Passer de la méthode à une vérification documentée.
Pour chaque point, indiquez ce que les éléments permettent réellement d’établir. « Étayé » concerne le constat précis, pas tout le dossier. Une contradiction appelle une explication ; une information manquante reste une question ouverte.
Définir la question
Relever la source
Tester le constat
Expliciter les limites
Les saisies restent dans cette page jusqu’à sa fermeture ou son rechargement. Cet outil ne les enregistre ni ne les transmet. Utilisez des références neutres plutôt que des données personnelles ou des identifiants.
Comment rédiger une conclusion utile
Exemples rédactionnels, sans constat sur votre dossier
Éléments disponibles
Formulation utile
Contrôle suivant
Une source datée
La source consultée indiquait X à la date relevée.
Vérifier son origine et si l’information reste applicable.
Plusieurs copies d’une affirmation
Plusieurs pages reprennent X ; le recoupement indépendant manque.
Retrouver l’original et une source disposant d’éléments indépendants.
Des sources contradictoires
A indique X et B indique Y ; l’écart reste inexpliqué.
Comparer dates, périmètres, identifiants et définitions.
Aucun résultat correspondant
Aucun résultat trouvé dans le périmètre documenté.
Préciser requêtes, couverture et limites d’accès.
Quoi vérifier et quoi consigner
Cette grille transforme la méthode en dossier vérifiable. Un élément manquant reste une question ouverte. La limite de lecture empêche de transformer un constat en conclusion non étayée.
Contrôles adaptés au sujet
Contrôle
Trace utile
Limite de lecture
Expéditeur
Adresse complète, Reply-To et en-têtes du message original.
Le nom affiché et le fil de conversation peuvent être imités.
Destination
Hôte du lien lu sans ouvrir ni téléverser le message sensible.
Une redirection peut changer la destination finale.
Authentification
Résultats SPF, DKIM et DMARC interprétés par l’équipe compétente.
Un résultat positif n’exclut pas un compte légitime compromis.
Erreurs fréquentes
Quatre raccourcis qui fragilisent le résultat.
Cliquer pour voir
L’ouverture peut signaler une interaction, vous rediriger ou déclencher un téléchargement.
Répondre à l’expéditeur
La réponse peut confirmer que l’adresse est active et reste dans le canal contrôlé par l’expéditeur.
Se fier au nom affiché
Le nom visible n’est pas l’adresse technique ni la preuve de l’identité.
Transférer largement
Une diffusion interne non maîtrisée augmente le risque de clic et l’exposition des données.
Questions pratiques
Questions fréquentes.
Un message sans faute est-il fiable ?
Non. La qualité rédactionnelle ne prouve ni l’identité de l’expéditeur ni la légitimité de sa demande.
Puis-je vérifier un lien avec un moteur de recherche ?
Une recherche peut donner du contexte, mais ne remplace pas l’identification du domaine réel et le recours au canal officiel.
Que faire si j’ai déjà saisi un mot de passe ?
Changez-le immédiatement depuis le service officiel, révoquez les sessions, activez l’authentification multifacteur et prévenez le support compétent.
Références publiques
Ces références primaires étayent les contrôles présentés. Le parcours et la fiche de travail constituent une méthode éditoriale IIS ; l’organisme cité n’approuve pas ce guide. Lisez chaque référence avec sa date, son territoire et son périmètre.
RFC 5322. Référence des champs techniques et limites d’interprétation décrits dans ce guide.
RFC 6376 — DKIM. Référence des champs techniques et limites d’interprétation décrits dans ce guide.
Périmètre éditorial
Guide publié par Internet Intelligence Service le 15 septembre 2026. Dernière mise à jour du contenu : 21 novembre 2026. Ce contenu pédagogique décrit une méthode légale et défensive. Il ne constitue ni un avis juridique, ni un service d’urgence, ni une instruction d’autorité.